Sicurezza e notorietà
Cosa c’entra la protezione del sito con il marketing digitale
Capita quasi in ogni primo incontro. Si parla di posizionamento, di campagne, di ottimizzazione per i motori di ricerca e per l’intelligenza artificiale, e a un certo punto mettiamo sul tavolo il tema della sicurezza dell’infrastruttura.
Segue pausa. Poi la domanda: “Ma voi non fate marketing? Che c’entra adesso la sicurezza?”
C’entra moltissimo. Ed è esattamente il punto che questo articolo prova a chiarire.
Il presupposto sbagliato: “sono troppo piccolo per interessare a qualcuno”
È la convinzione più diffusa tra le PMI italiane, e fino a poco tempo fa era anche ragionevole.
Un attacco informatico mirato richiedeva competenze specialistiche, tempo e persone. Tradotto: aveva un costo. E se il costo dell’attacco superava il valore estraibile dal bersaglio, l’azienda da venti dipendenti semplicemente non valeva lo sforzo.
Quella matematica non vale più.
Come l’intelligenza artificiale ha cambiato l’economia degli attacchi
L’AI ha fatto al crimine informatico lo stesso regalo che ha fatto a chiunque produca contenuti o software: ha abbattuto drasticamente il costo di produzione.
Due conseguenze dirette:
Il costo di sviluppo di software dannoso è crollato. Ciò che richiedeva competenze avanzate oggi è alla portata di profili molto meno qualificati, in tempi molto più brevi.
Le competenze degli attaccanti si sono alzate. Chi già sapeva fare, adesso fa di più, meglio e su scala industriale.
Il risultato combinato è che la soglia di redditività di un attacco si è abbassata enormemente. Bersagli che ieri erano “troppo piccoli” oggi rientrano pienamente nel perimetro economicamente sostenibile.
Non è un team di hacker: è un processo automatizzato
L’immagine mentale da correggere è questa. Nella maggior parte dei casi non esiste un gruppo di persone che ha valutato la vostra azienda e ha deciso di colpirla.
Esiste un sistema automatizzato che scansiona il web in modo continuo alla ricerca di vulnerabilità note. Non si stanca, non ha costi di personale, lavora ventiquattr’ore al giorno e non ha alcun bisogno di sapere chi siete.
È più veloce di un team umano ed è molto più sostenibile dal punto di vista economico. Per questo è diventato il modello dominante.
La logica della pesca a strascico
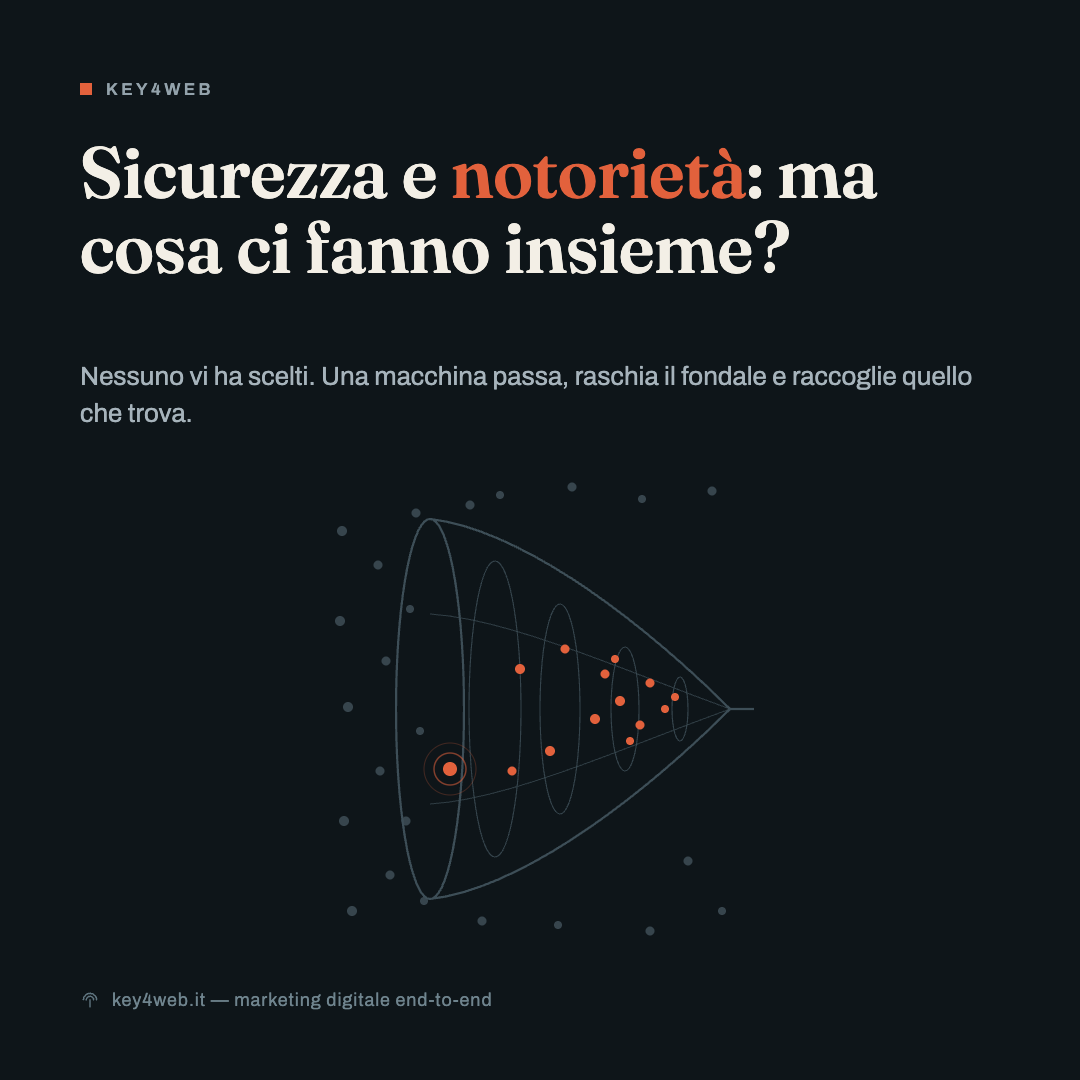
La metafora che usiamo con i clienti è quella della pesca a strascico, ed è più precisa di quanto sembri.
La rete non seleziona il pesce: passa sul fondale e raccoglie tutto ciò che trova. Allo stesso modo, gli scanner automatici non scelgono le aziende: individuano configurazioni vulnerabili.
Le più comuni nel nostro mercato:
- CMS e plugin non aggiornati, con vulnerabilità pubblicamente documentate
- form di contatto privi di validazione e protezione
- credenziali deboli, riutilizzate o mai revocate dopo il passaggio di un fornitore
- ambienti di staging dimenticati online e indicizzati
- assenza totale di monitoraggio, che rende invisibile una compromissione per settimane
La domanda corretta, quindi, non è “perché dovrebbero attaccare proprio me?”, ma “quanto sono facilmente raccoglibile?”.
Il vero anello debole: la manutenzione ordinaria
Nella nostra esperienza, i siti più esposti non sono quelli tecnicamente complessi. Sono quelli piccoli, realizzati correttamente qualche anno fa e poi lasciati fermi.
Il sito che “funziona, quindi non si tocca”. L’aggiornamento rimandato per paura di rompere qualcosa. Il plugin installato per una campagna stagionale e mai rimosso. L’hosting scelto sul prezzo e mai più verificato.
La manutenzione ha un problema di percezione: quando è fatta bene, non produce eventi visibili. È un costo che si giustifica solo con ciò che non è accaduto, ed è per questo che è la prima voce a essere tagliata.
“Tanto ho il backup”: perché non basta
Il backup è indispensabile e nessuno qui sta dicendo il contrario. Ma è una misura di ripristino, non una misura di protezione, e copre solo una parte del danno.
Un backup ripristina i file. Non ripristina:
- i dati già esfiltrati. Anagrafiche clienti, listini, contratti: una volta usciti, sono usciti. Con tutto ciò che ne consegue in termini di obblighi verso il Garante per la protezione dei dati personali.
- il posizionamento organico. Un dominio compromesso e riempito di contenuti spam può essere segnalato come pericoloso dai motori di ricerca. Il recupero richiede mesi.
- la continuità delle campagne. Le piattaforme pubblicitarie sospendono gli account le cui landing page vengono classificate come malevole. Il budget si ferma, i lead pure.
- la reputazione commerciale. Un cliente strategico che riceve un tentativo di phishing dal vostro dominio non dimentica in fretta.
Il backup è un estintore: fondamentale, ma nessuno lo installa al posto di un impianto elettrico a norma.
Il legame diretto tra notorietà e rischio
Arriviamo al cuore della questione.
Il lavoro di un’agenzia di marketing digitale consiste nell’aumentare la vostra visibilità: posizionamento organico, ottimizzazione dei contenuti per i motori di ricerca e per i sistemi di AI generativa, campagne ADV che portano traffico qualificato.
Quando funziona, produce un effetto collaterale strutturale: ogni punto di visibilità guadagnato è anche un punto di esposizione.
Un dominio autorevole è più appetibile, non meno. Proprio perché gode di fiducia, diventa un veicolo ideale per distribuire contenuti malevoli a un pubblico che non si aspetta di doversene guardare. E un volume di traffico più alto significa, statisticamente, una quota più alta di visitatori che non sono lì per i vostri contenuti.
La notorietà amplia il pubblico. Il pubblico ampliato include anche quello ostile.
Perché noi li trattiamo come un unico progetto
È questa la ragione per cui in Key4Web la sicurezza non è una voce separata affidata a un fornitore diverso, ma parte integrante del progetto di marketing digitale.
Seguiamo i progetti end-to-end — dall’hosting alla configurazione del sito, e-commerce o landing page, fino all’ottimizzazione per l’intelligenza artificiale e alla gestione delle campagne ADV — perché sicurezza e visibilità sono due facce dello stesso investimento.
Costruire notorietà su un’infrastruttura fragile non significa solo rischiare un incidente. Significa finanziare la costruzione di un bersaglio più grande.
Un test rapido prima di chiudere questa pagina
Provate a rispondere subito, senza chiamare nessuno:
- Quando è stato l’ultimo aggiornamento del vostro CMS e dei suoi componenti?
- Dove vengono archiviati i dati raccolti dai vostri form di contatto, e chi vi ha accesso?
- Chi verrebbe avvisato, e in quanto tempo, se il vostro sito venisse compromesso stanotte?
- Quando avete testato per l’ultima volta un ripristino da backup — non la presenza del backup, il ripristino?
Se anche una sola risposta richiede una telefonata, avete già individuato il punto da cui partire.
Richiedi un check gratuito del tuo sito
Offriamo alle aziende B2B una analisi gratuita dello stato di salute del sito: infrastruttura, aggiornamenti, gestione dei dati e impatto sulla visibilità organica e sulle campagne.
Mezz’ora di confronto, un report concreto, nessun impegno.
Contattaci per fissare il check gratuito
Approfondimenti
Come possiamo integrare la sicurezza nella pianificazione delle campagne marketing senza appesantire i processi operativi?
Definire protocolli di aggiornamento automatico per CMS e plugin, limitare l'accesso ai dati solo ai ruoli necessari e includere test di sicurezza nelle fasi di lancio delle campagne, come revisione delle landing page e validazione dei form.
Quali sono i costi reali di un attacco informatico per una PMI italiana, considerando anche quelli indiretti come la perdita di reputazione?
I costi includono downtime operativo, perdita di dati sensibili, sanzioni del Garante Privacy, sospensione delle campagne pubblicitarie e danni reputazionali. Una stima realistica parte da alcune migliaia di euro, ma può superare i 50.000 in casi gravi.
Quali strumenti o servizi di base possiamo attivare immediatamente per ridurre l'esposizione senza dover rivedere l'intera infrastruttura?
Attivare scansioni automatiche delle vulnerabilità con strumenti come Wordfence o Sucuri, implementare l'autenticazione a due fattori per tutti gli accessi amministrativi e verificare che i backup siano completi, testati e archiviati offline.
Domande generate con AI e revisionate dalla redazione
Fabio Carciofolo Dio | Pubblicato: 21 settembre 2026 | Aggiornato: 21 settembre 2026